IoT de Mierda y las heladeras francesas
Un atentado digital sobre heladeras de cientos de supermercados, un golpe nefasto a la cadena de frío, almientos perdidos, pero la pregunta que me hago es ¿Por qué mierda tendrías las heladeras conectadas a Internet y accesibles desde afuera?
Ah si, el "internet de las cosas" que siempre protesto ha pegado de nuevo, llevo una década puteando por esto, pero al parecer seguirá sucediendo, ahora le pasó a los franceses en las heladeras y es otro caso de guerra híbrida, pero ¿Es guerra cuando vos dejaste todo tan servido para el ataque? ¿No podías meter todo dentro de una VPN?
PS: este tema quedó medio olvidado porque a los pocos días empezaron las "protestas" que ocuparon titulares, sin embargo me parece super interesante y para no dejar de lado.
Contexto: un "cyberataque" (cómo le encanta a los medios poner cyber porque creen que todavía estamos en los 90s) dejó sin comida por unos días a los franceses.
El ataque consistió en subir la temperatura de las heladeras y freezers durante la noche, hasta forzando algunas a los 50ºC, y dejando pudrir todo su contenido.
No en un supermercado, en cadenas enteras, alcanzando varios cientos, Intermarché, Netto, Carrefour, Monoprix y E.Leclerc, las más grandes del país.
¿Cómo? Atacando el software provisto por la empresa danesa Danfoss que maneja todas las heladeras.
Una vez más, por "comodidad" se centraliza en un software cerrado y seguramente poco mantenido, se crea un sólo punto de quiebre, se entrega todo el sistema a un ataque único y fácil de ejecutar. Una cadena enorme, gruesa, pero con un sólo eslabón débil fácil de atacar y suficiente para romper todo.
Hablamos de más de 500 supermercados, no la totalidad, apenas menos del 5%, pero entiendan que Francia es un país enorme donde viven 70 millones de personas, no es para desmerecer.
De hecho, el hack arruinó comidas, pero podría haber sido peor, calentar-enfriar-calentar-enfriar en un ciclo de putrefacción que muchos no hubiesen detectado podría haber sido un ataque ya no al supermercado sino a la gente directamente con unos cuantos intoxicados como resultado.
La "detección" fue de la forma más mundana posible, en varias tiendas los empleados de reposición nocturnos, ya que el ataque comenzó a las 11 de la noche, notaron el agua saliendo de varios freezers, no uno, todos. Esto fue para las 4 de la mañana, si no lo hubiesen notado podrían hasta haber congelado todo lo podrido de nuevo revirtiendo el ataque sin que muchos lo notaran.
¿Por qué sucedió esto?
Como con casi todo software de controlador de otros equipos, nadie los actualiza, y con actualizar no sólo me refiero al software sino que se deja hardware obsoleto que no recibe más parches de seguridad.
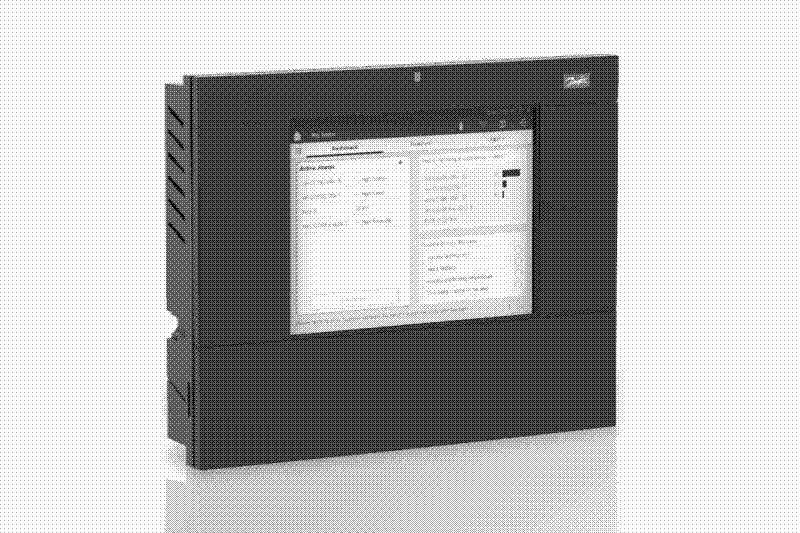
En este caso los modelos AK-SM800 y AK-SC355 que usaban no recibían parches de seguridad hace años, el firmware era viejo y fácil de romper, justamente lo que hicieron.
Con vulnerabilidades conocidas, pero todavía funcionando, las cadenas de supermercados dejaron estos equipos funcionar más allá de su vida útil ya que no existía incentivo alguno para reemplazarlos. ¿O sí?
Hace dos meses se expusieron las vulnerabilidades del AK-SM800 que es, literalmente, un colador, no es de extrañar que alguien se pusiera manos a la obra para usarla en el mundo real.
Danfoss publicó un patch para muchas de estas vulnerabilidades, pero no sirve para hardware más viejo del mismo modelo, equipos que todavía seguían instalados en los supermercados.
Después de años y años de ver cómo se hacen ataques de ramsomware estas empresas gigantes siguen dejando de lado la seguridad de sus sistemas, conectándolos a Internet sin protección alguna, fuera de VPNs y manteniendo software y hardware obsoleto porque actualizarlo "es caro".
No son empresas en quiebra, podrían tranquilamente hacerlo, pero no entra en el esquema mental de empresa alguna, menos de accionista, la idea de hacer algo para mejorar si no involucra mayores ganancias, un error conceptual que se puede pagar muy caro, en este caso matando gente.
No, no murió nadie, pero esto es tan sólo el comienzo, la guerra híbrida que realiza Rusia contra Europa o China contra EEUU, los árabes contra todo el mundo o los coreanos del norte para tratar de ganar algo de dinero 😋, todo eso expone el hermoso mundo de fantasía que hemos creado alrededor de una idea fantástica, fabulosa y falsa: el IoT de mierda sólo funciona si todos son Heidi persiguiendo mariposas en los Alpes. La realidad es bien distinta.
Veremos las notas periodísticas hablando de "millones en pérdidas" como si fuese la única realidad relevante y el único "costo" de todo esto, pero si miramos en profundidad vamos a encontrar otras preocupaciones más legítimas porque el daño que se pudo haber provocado, siendo apenas heladeras, lo podemos extrapolar a otros sistemas más críticos también controlados por dispositivos expuestos a la red.
PS: podría estar hablando de las supuestas "protestas" en Francia, pero hoy quería hablar de las heladeras 😅