Safe Browsing, el nuevo DDOS
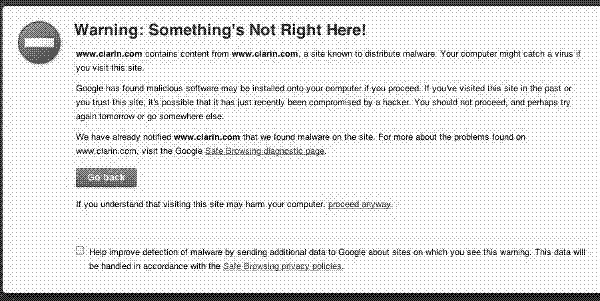
Hoy me avisa un amigo que no podía entrar a la web de Clarín, que le tiraba error por ataque malicioso, malware o algo así.
Luego otro amigo tira por twitter el screenshot, aclaro, en mi Firefox no me sucedía, me avisan que suceden en Chrome, en el de casa tampoco, ahora bien, me puse a pensar en esto, que de pronto tu web sea clasificada por Google como maliciosa.
¿No es acaso el mejor ataque de DDOS? ni siquiera hay que tirar abajo un server! no hay que cometer delito alguno, sólo convencer a Google que el sitio X tiene virus, está infectado o lo hace de prepo, no importa.
Esta "censura" no requiere ningún ataque bestial, no requiere de gobiernos ni jueces tomando medidas extremas, sólo convencer a un proveedor de un servicio de una mentirita y si éste les cree, te pone en la lista negra.
Considerando que en Argentina el 30% pensante anda utilizando Chrome como navegador principal, hoy le hicieron una broma del 30% a Clarín, bueno, supongamos que de su lectorado hay más IE que en otro tipo de sitios, que tan sólo el 10% se joda y tenga esa enorme pantalla roja, es un mini-DDOS, una denegación de servicio.
Ahora bien ¿a quien le negaron el servicio? a esos lectores ¿quien fue? Google con el servicio que presta de Safe Browsing, pero esto me genera un alerta ¿quien es Google para ubicarte en una lista negra? desde el motto "don´t be evil" podríamos decir que lo hacen de onda, pero ¿que pasa cuando la onda se acaba y empiezan a hacerlo acorde a pedidos de un gobierno?
Firefox también ofrece servicios similares con la ventaja de que son un poco más "zurditos" y no permitirían esto, pero... ¡usan el mismo sistema de blacklist! ambos tienen integrada la API de Google Safe Browsing, pero acá no estamos hablando de mala intención si no de errores que pasan y que de pronto tu site desaparezca del mundo o sea acusado de un crimen que no cometió,
Pero... hay que analizar un poco más, este es el diagnóstico de Google:
What is the current listing status for clarin.com?
This site is not currently listed as suspicious.
Part of this site was listed for suspicious activity 1 time(s) over the past 90 days.
What happened when Google visited this site?
Of the 7055 pages we tested on the site over the past 90 days, 27 page(s) resulted in malicious software being downloaded and installed without user consent. The last time Google visited this site was on 2011-08-29, and the last time suspicious content was found on this site was on 2011-08-29.
Malicious software includes 25 scripting exploit(s). Successful infection resulted in an average of 5 new process(es) on the target machine.
Malicious software is hosted on 6 domain(s), including cartmanbanner5.in/, cartmanbanner7.in/, cartmanbanner4.in/.
2 domain(s) appear to be functioning as intermediaries for distributing malware to visitors of this site, including kennykillers.in/, nemohuildiin.ru/.
This site was hosted on 3 network(s) including AS10481 (Prima), AS33070 (RMH), AS2914 (NTT).
Has this site acted as an intermediary resulting in further distribution of malware?
Over the past 90 days, clarin.com did not appear to function as an intermediary for the infection of any sites.
Has this site hosted malware?
Yes, this site has hosted malicious software over the past 90 days. It infected 0 domain(s), including .
Es decir, probablemente algun site dentro de la estructura de Clarin.com fue "inyectada" con malware, pero en vez de avisar al webmaster (bueno, andá a saber quien corno es en semejante site) Google toma la determinación de poner todo el site en la lista negra!!!
¿no es demasiada atribución para Google? es decir, hasta que punto representa un riesgo real?
En fin, inyectar Malware en un site parece ser la mejor forma de hacer que pierda tráfico, más si es un sitio masivamente indexado por Google y masivamente visitado, el algoritmo automáticamente te marcará como malicioso, es que el riesgo potencial es enorme.
Ahora alguien de Clarín deberá entrar en StopBadWare previo pasar por las Webmastertools para ver donde corno está el Malware inyectado.
¿por qué no sospecho de Clarín? porque nadie es tan boludo como para infectar su propio servidor y lograr perder miles de visitantes en un instante. Suena más a scriptkiddies inyectando material en el servidor o lo servidores que conforman todo el site del diario.
Luego otro amigo tira por twitter el screenshot, aclaro, en mi Firefox no me sucedía, me avisan que suceden en Chrome, en el de casa tampoco, ahora bien, me puse a pensar en esto, que de pronto tu web sea clasificada por Google como maliciosa.
¿No es acaso el mejor ataque de DDOS? ni siquiera hay que tirar abajo un server! no hay que cometer delito alguno, sólo convencer a Google que el sitio X tiene virus, está infectado o lo hace de prepo, no importa.
Esta "censura" no requiere ningún ataque bestial, no requiere de gobiernos ni jueces tomando medidas extremas, sólo convencer a un proveedor de un servicio de una mentirita y si éste les cree, te pone en la lista negra.
Considerando que en Argentina el 30% pensante anda utilizando Chrome como navegador principal, hoy le hicieron una broma del 30% a Clarín, bueno, supongamos que de su lectorado hay más IE que en otro tipo de sitios, que tan sólo el 10% se joda y tenga esa enorme pantalla roja, es un mini-DDOS, una denegación de servicio.
Ahora bien ¿a quien le negaron el servicio? a esos lectores ¿quien fue? Google con el servicio que presta de Safe Browsing, pero esto me genera un alerta ¿quien es Google para ubicarte en una lista negra? desde el motto "don´t be evil" podríamos decir que lo hacen de onda, pero ¿que pasa cuando la onda se acaba y empiezan a hacerlo acorde a pedidos de un gobierno?
Firefox también ofrece servicios similares con la ventaja de que son un poco más "zurditos" y no permitirían esto, pero... ¡usan el mismo sistema de blacklist! ambos tienen integrada la API de Google Safe Browsing, pero acá no estamos hablando de mala intención si no de errores que pasan y que de pronto tu site desaparezca del mundo o sea acusado de un crimen que no cometió,
Pero... hay que analizar un poco más, este es el diagnóstico de Google:
What is the current listing status for clarin.com?
This site is not currently listed as suspicious.
Part of this site was listed for suspicious activity 1 time(s) over the past 90 days.
What happened when Google visited this site?
Of the 7055 pages we tested on the site over the past 90 days, 27 page(s) resulted in malicious software being downloaded and installed without user consent. The last time Google visited this site was on 2011-08-29, and the last time suspicious content was found on this site was on 2011-08-29.
Malicious software includes 25 scripting exploit(s). Successful infection resulted in an average of 5 new process(es) on the target machine.
Malicious software is hosted on 6 domain(s), including cartmanbanner5.in/, cartmanbanner7.in/, cartmanbanner4.in/.
2 domain(s) appear to be functioning as intermediaries for distributing malware to visitors of this site, including kennykillers.in/, nemohuildiin.ru/.
This site was hosted on 3 network(s) including AS10481 (Prima), AS33070 (RMH), AS2914 (NTT).
Has this site acted as an intermediary resulting in further distribution of malware?
Over the past 90 days, clarin.com did not appear to function as an intermediary for the infection of any sites.
Has this site hosted malware?
Yes, this site has hosted malicious software over the past 90 days. It infected 0 domain(s), including .
Es decir, probablemente algun site dentro de la estructura de Clarin.com fue "inyectada" con malware, pero en vez de avisar al webmaster (bueno, andá a saber quien corno es en semejante site) Google toma la determinación de poner todo el site en la lista negra!!!
¿no es demasiada atribución para Google? es decir, hasta que punto representa un riesgo real?
En fin, inyectar Malware en un site parece ser la mejor forma de hacer que pierda tráfico, más si es un sitio masivamente indexado por Google y masivamente visitado, el algoritmo automáticamente te marcará como malicioso, es que el riesgo potencial es enorme.
Ahora alguien de Clarín deberá entrar en StopBadWare previo pasar por las Webmastertools para ver donde corno está el Malware inyectado.
¿por qué no sospecho de Clarín? porque nadie es tan boludo como para infectar su propio servidor y lograr perder miles de visitantes en un instante. Suena más a scriptkiddies inyectando material en el servidor o lo servidores que conforman todo el site del diario.