Los filtros antiusuario de los passwords
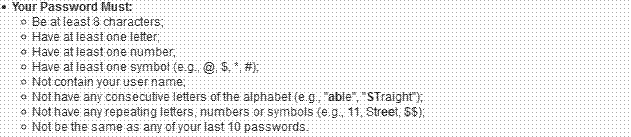
Ya conocemos la famosa tira de xkcd con uno de los tantos métodos para que tu password no sea fácil para algún hacker o script kiddie, pero aun así muchos sitios web, principalmente de instituciones "serias" como los bancos, requiere passwords cada vez más difíciles de resolver... para los humanos
Vean este ejemplo:
Genial ¿no?
8 caracteres mínimo, eso no está tan mal, uno podría decir que es una buena medida, pero ¿Qué significa? Básicamente que el sitio en cuestión no tiene protección alguna contra ataques de fuerza bruta, en vez de bloquear ante X intentos permite que alguien haga varios miles de millones de intentos hasta dar con el password sea utilizando diccionarios o todos los malditos caracteres del mundo
¡Por dió! Con un simple bloqueo por intentos jamás podrían resolver una cadena de 4 números (apenas 10000 combinaciones), si bloqueamos a los tres intentos por una hora el hacker en cuestión necesitaría un mínimo de cuatro meses y medio, y eso que a nadie se le ocurrió chequear el IP y bloqueárselo al cuerno.
A todo esto, la mayoría de los bancos tienen un sistema de pin de cuatro dígitos para entrar a la cuenta (no para transacciones) y te bloquean al instante si cometes más de tres intentos fallidos, para qué limitar el tamaño de password si ya hay otros filtros? O más bien, por qué ser tan específicos en el tamaño, este dice 8 pero me he encontrado con algunos que requerían 11 caracteres como mínimo.
Al menos una letra, esto implica que no puedo usar ninguna de las 100000000 posibilidades numéricas porque los ataques de fuerza bruta siguen habilitados :D
Al menos un número, esto amplía cada casillero a más de 34 caracteres lo que no es para nada malo, pero también te obliga a tener un número, que seguro reduce el nivel de seguridad porque nadie duda que usarás alguno conocido, como tu año o algo así.
Al menos un símbolo, este es el requerimiento más estúpido del universo, obliga al usuario a acordarse de algo que no es natural al humano.
Que no tenga tu nombre de usuario es lógico hasta para los más básicos, pero ¿Y por qué no? Podría tener usuario Fabio y password FabioEsUnNaboQueEscribeUnBlog56#aa y nadie podría jamás descular ese password. Es más, el identificar que el usuario está usando el nombre como parte de una cadena de texto no ayuda en nada, hasta lo hace más inseguro porque implica que hay una tarea de validación antes de crear un hash, pero bueh, tema técnico aparte.
El siguiente, que no tenga letras consecutivas, es por lejos de los más perjudiciales para el humano que podemos encontrar, es muy útil, en cambio, para un motor de fuerza bruta ya que es una instrucción que le reduce una enorme cantidad de casos evitando dígitos repetidos, varios millones menos de intentos.
El que le sigue, sin repetir caracteres, es tanto o peor que el anterior, reduce las posibilidades tanto que un ataque de fuerza bruta es totalmente factible sin necesidad de diccionario.
El último caso es genial porque muchos creyeron en su momento que era la solución a los problemas de "siempre el mismo password", bastaba con no dejarle poner justo el anterior pero tiraron un número al aire, diez, para sentirse más seguros. Así la gente inventó los passwords: pepe1, pepe2, pepe3, pepe4, muchos ataques podrían empezar con lo obvio+numeración y el acierto será mucho más rápido.
Como ya hemos discutido más de una vez, estas restricciones que, en teoría, buscan frenar ataques terminan creando confusión y errores más groseros en el usuario, es más probable que termine perdiendo el password u olvidándolo. Hace poco otro me exigía que una letra fuese mayúsculas ¿Por qué puta mierda querría yo hacer eso? ¿Qué nivel de seguridad extra me da olvidarme la clave o donde mierda usé una mayúscula?
Para nada, termina obligando al usuario a caer en sistemas de "recupero" de contraseñas que son atajables por un atacante que podría estar infiltrando, por ejemplo, tu correo y así obteniendo acceso, o simplemente el tedio sea enorme para que después, como ya pasó com MUCHOS casos, que tu pass sea encontrado por cualquiera.
Se acuerdan de mi caso con Netflix? bueno, la culpa ¿Es siempre del usuario?
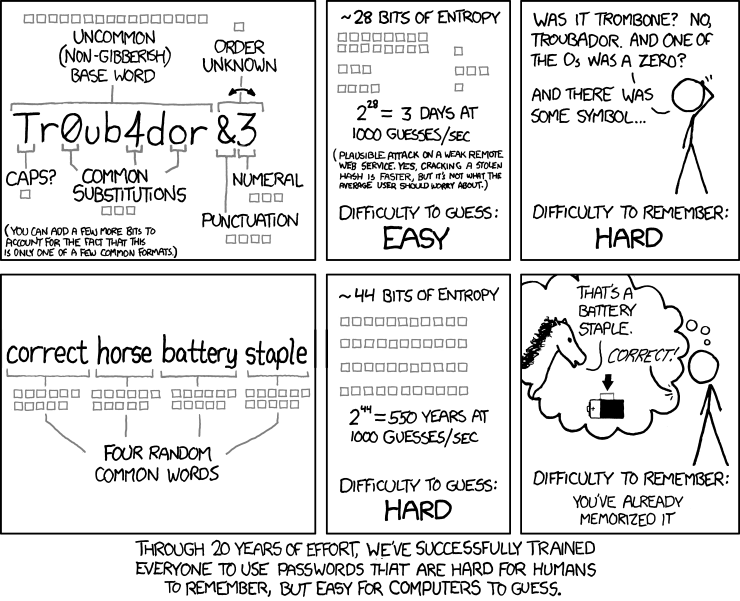
Vean este ejemplo:
Genial ¿no?
8 caracteres mínimo, eso no está tan mal, uno podría decir que es una buena medida, pero ¿Qué significa? Básicamente que el sitio en cuestión no tiene protección alguna contra ataques de fuerza bruta, en vez de bloquear ante X intentos permite que alguien haga varios miles de millones de intentos hasta dar con el password sea utilizando diccionarios o todos los malditos caracteres del mundo
¡Por dió! Con un simple bloqueo por intentos jamás podrían resolver una cadena de 4 números (apenas 10000 combinaciones), si bloqueamos a los tres intentos por una hora el hacker en cuestión necesitaría un mínimo de cuatro meses y medio, y eso que a nadie se le ocurrió chequear el IP y bloqueárselo al cuerno.
A todo esto, la mayoría de los bancos tienen un sistema de pin de cuatro dígitos para entrar a la cuenta (no para transacciones) y te bloquean al instante si cometes más de tres intentos fallidos, para qué limitar el tamaño de password si ya hay otros filtros? O más bien, por qué ser tan específicos en el tamaño, este dice 8 pero me he encontrado con algunos que requerían 11 caracteres como mínimo.
Al menos una letra, esto implica que no puedo usar ninguna de las 100000000 posibilidades numéricas porque los ataques de fuerza bruta siguen habilitados :D
Al menos un número, esto amplía cada casillero a más de 34 caracteres lo que no es para nada malo, pero también te obliga a tener un número, que seguro reduce el nivel de seguridad porque nadie duda que usarás alguno conocido, como tu año o algo así.
Al menos un símbolo, este es el requerimiento más estúpido del universo, obliga al usuario a acordarse de algo que no es natural al humano.
Que no tenga tu nombre de usuario es lógico hasta para los más básicos, pero ¿Y por qué no? Podría tener usuario Fabio y password FabioEsUnNaboQueEscribeUnBlog56#aa y nadie podría jamás descular ese password. Es más, el identificar que el usuario está usando el nombre como parte de una cadena de texto no ayuda en nada, hasta lo hace más inseguro porque implica que hay una tarea de validación antes de crear un hash, pero bueh, tema técnico aparte.
El siguiente, que no tenga letras consecutivas, es por lejos de los más perjudiciales para el humano que podemos encontrar, es muy útil, en cambio, para un motor de fuerza bruta ya que es una instrucción que le reduce una enorme cantidad de casos evitando dígitos repetidos, varios millones menos de intentos.
El que le sigue, sin repetir caracteres, es tanto o peor que el anterior, reduce las posibilidades tanto que un ataque de fuerza bruta es totalmente factible sin necesidad de diccionario.
El último caso es genial porque muchos creyeron en su momento que era la solución a los problemas de "siempre el mismo password", bastaba con no dejarle poner justo el anterior pero tiraron un número al aire, diez, para sentirse más seguros. Así la gente inventó los passwords: pepe1, pepe2, pepe3, pepe4, muchos ataques podrían empezar con lo obvio+numeración y el acierto será mucho más rápido.
Como ya hemos discutido más de una vez, estas restricciones que, en teoría, buscan frenar ataques terminan creando confusión y errores más groseros en el usuario, es más probable que termine perdiendo el password u olvidándolo. Hace poco otro me exigía que una letra fuese mayúsculas ¿Por qué puta mierda querría yo hacer eso? ¿Qué nivel de seguridad extra me da olvidarme la clave o donde mierda usé una mayúscula?
Para nada, termina obligando al usuario a caer en sistemas de "recupero" de contraseñas que son atajables por un atacante que podría estar infiltrando, por ejemplo, tu correo y así obteniendo acceso, o simplemente el tedio sea enorme para que después, como ya pasó com MUCHOS casos, que tu pass sea encontrado por cualquiera.
Se acuerdan de mi caso con Netflix? bueno, la culpa ¿Es siempre del usuario?