Abuso vía Tor de la encuesta, diversión para nardos
Estas cosas me encantan, primero porque me ayudan a aprender más en un escenario que no es crítico, una encuesta en mi blog? Es genial porque podés testear algo con una masa crítica de usuarios relevante y cero problema con un cliente :D
Bueno, lo que pasó era algo que estaba tratando de provocar hace un tiempo y, tuve la suerte, se dio: alguien quiso fraguar los resultados de una encuesta en el blog como si fuere importante.
Aquí les cuento en detalle qué hizo y cómo se puede mitigar un "ataque" tan tonto como este.
Primero que nada les cuento un poco sobre el sistema de encuestas de Postrev, es el más viejo y simple código que tengo actualmente en funcionamiento. Prácticamente no lo cambié desde hace 12 años así que es bastante primitivo pero, como las cosas simples, si funciona ¿para qué cambiarlo?
Las encuestas estan para boludear un poco, no es que les de mucha bola, pero es interesante qué sucede cuando tiro una encuesta política y la publico en redes sociales, ahí la cosa cambia.
El sistema de "control" es mínimo, verifica que durante la misma sesión no se realicen múltiples votos, sí permite repetición desde IP pero con cierto límite de tiempo, el resto lo deja pasar casi todo.
Los usuarios quedan restringidos por su ID pero los anónimos no, es básico. La forma de superar esto, si se quiere fraguar un voto, es sencillamente entrar N veces de forma anónima y con un IP distinto como, por ejemplo, una VPN.
La VPN disponible "ideal" para esto es la red Tor que, aunque la utilicen algunos revolucionarios-demócratas-perseguidos políticos, el 95% de su tráfico suele ser "malicioso". Este fue el caso.
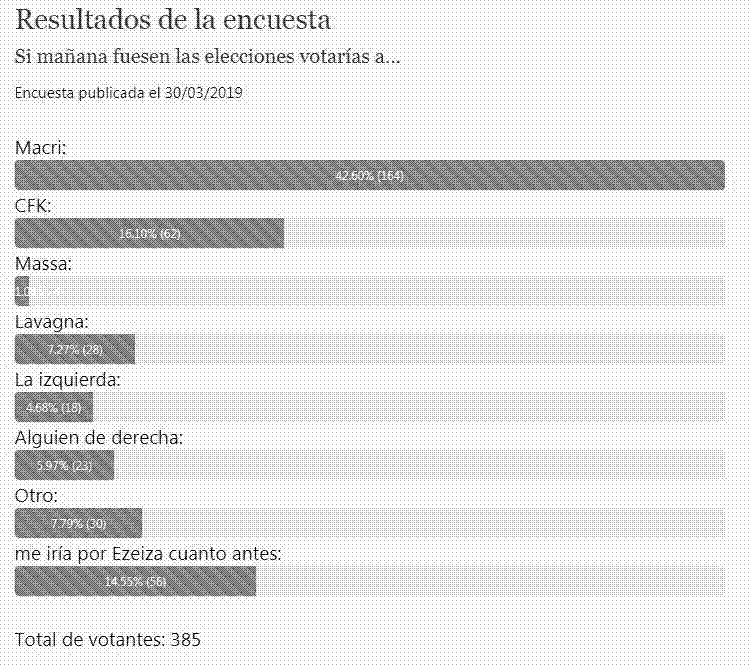
El usuario decidió el sábado pasado tirar un "ataque" (uso comillas porque tampoco que fuera un ataque en serio, es tan sólo un pequeño abuso de plataforma) desde Tor durante ocho horas, sí, le dedicó todo ese tiempo a un script :D durante el cual votó unas 100 veces a CFK con tal de que alcanzase a Macri en la encuesta y "nivelarlos".
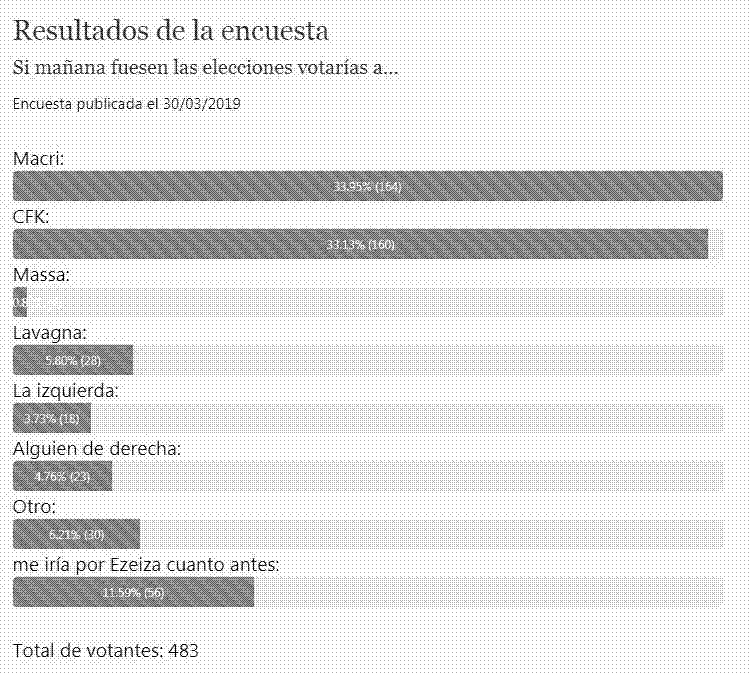
El "problema" para el mentiroso de encuestas es el mismo de siempre: se nota por frecuencia y por origen. La frecuencia es fácil de notar porque las encuestas aquí tienen una distribución lógica, mucho al principio, residual los días restantes, nada cuando me olvido de cambiarla por otra más nueva. Es logarítmica la progresión.
El origen es el más obvio y llamativo, no es que tenga ojo para los números de IP pero... un poco lo tengo, apenas ves números que sabés que no son de LATAM (sí, soy un nardo, perdón por eso :D) te das cuenta que un polaco o un austríaco no podría estar detrás de esto :D
Tan sólo un Whois te termina demostrando que tenés razón y resolviendo inversamente el dominio te encontrás con puertas de salida de Tor, bueno, alguien se estuvo divirtiendo.
Hay otros patrones obvios, cuando se da una gran tanda de votos a una sola opción, usan todos el mismo browser, etc. Son patrones sencillos también de falsificar si uno quisiera hacer esto bien chancho, porque se puede.
La única forma de bloquear el abuso es forzando a que sólo puedan votar usuarios registrados (es una opción válida) y que el registro esté cerrado a usuarios con Google o Facebook, de esta forma impedís que entre voto basura porque tenés un filtro más que es la validación de usuarios que ya hacen esas redes.
Ahora bien, hasta esas redes estan llenas de usuarios basura que se alquilan para, justamente, fraguar los resultados de encuestas o tendencias en redes.
No me voy a meter en eso ahora pero sigamos con Tor. Lo bueno de todo esto es que es técnicamente posible bloquear el tráfico de la red Tor aunque yo sugeriría sólo bloquear la participación. Ej: que puedean ver todo mas no votar en la encuesta.
TOR tiene una forma de entregarte data pero es incompleta, aquí tienen un ejemplo de uno de los métodos que consulta en https://check.torproject.org/cgi-bin/TorBulkExitList.py desde donde se puede obtener una actualización en vivo si es que el IP ingresado proviene de un tor-exit conocido.
Pero hay otro método también interesante que es obtener la lista más completa y calificada por reputación de aquí.
Con estos listados se puede tanto guardar en tu propia base de datos (más rápido aunque requiere update constante con un cron y espacio adicional en la DB) o hacer una consulta al voleo a la red tor (tiempos! se te puede volver lentísimo, pero no tenés que almacenar nada). Se compara y listo, habilitás el voto si está liberado.
Para los más extremos aquí hay una explicación detallada de cómo bloquearlo en NGinx directamente, fuera todo el tráfico TOR, pero repito, no se si es lo ideal, yo identificaría y emitiría un mensaje del tipo "si estás navegando por TOR no podés participar y ñañañañá" como para que no sea tan virulento.